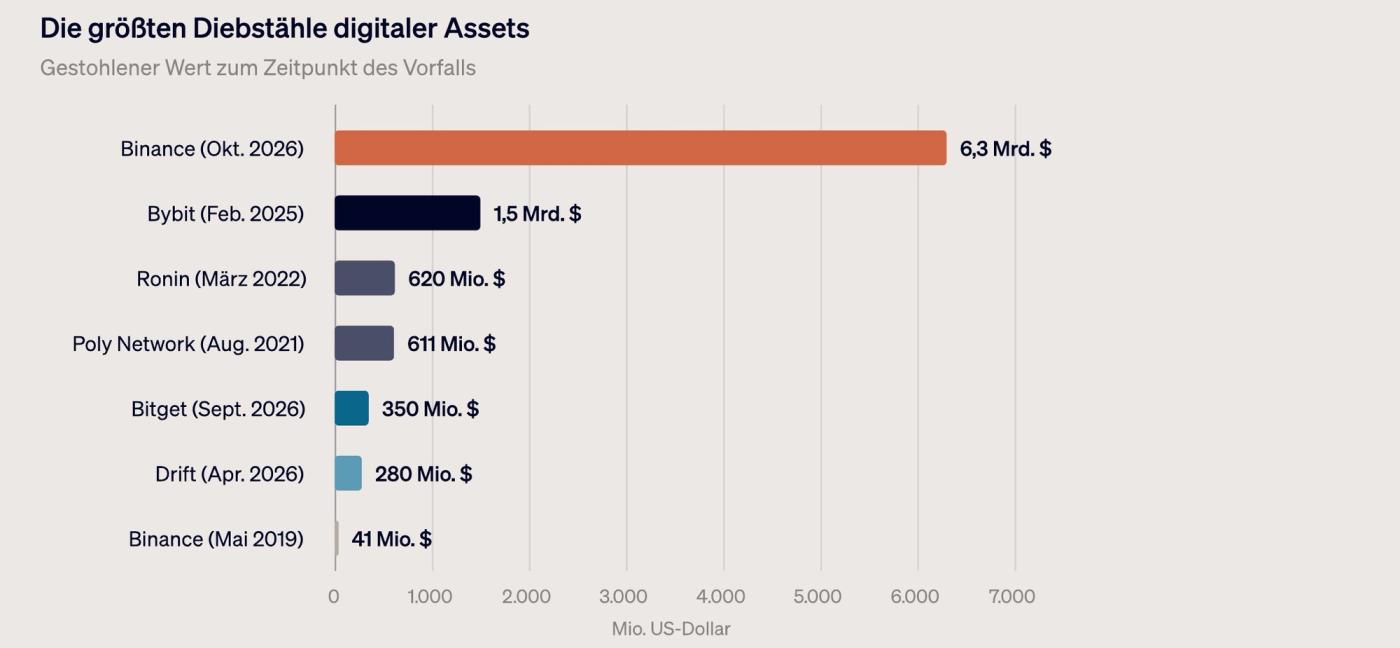
Am Abend des 29. Oktober zog ein Angreifer ab etwa 20:05 UTC rund 6,3 Mrd. US-Dollar aus Hot Wallets von Binance ab, verteilt auf zehn Blockchains und zum größten Teil binnen etwa 20 Minuten. Es ist der größte Diebstahl digitaler Assets aller Zeiten, mehr als viermal so groß wie der Diebstahl von 1,5 Mrd. US-Dollar bei Bybit im Februar 2025. Der Vorfall ist nicht abgeschlossen: Alle Zahlen geben den Stand vom 30. Oktober 2026, 05:30 UTC, wieder, und die Schätzungen wurden bereits mehrfach nach oben korrigiert.
Wie gelangte der Angreifer ins System? Wohin floss das Geld, und wie viel davon ließ sich aufhalten? Und was bedeutet der Fall für Verwahrung, Märkte und Regulierung? Diesen Fragen geht Leonardo Larieira von Teroxx Research im neuen Sonderbericht Der Binance-Hack aus der Reihe Teroxx Radar nach.
Die wichtigsten Ergebnisse des Berichts zum Binance-Hack
Ein Einbruch in die Infrastruktur, kein Fehler im Smart Contract: Laut Binance gelangte der Angreifer über den kompromittierten Laptop eines DevOps-Ingenieurs an einen Service-Container, der Auszahlungen anstoßen konnte. Private Schlüssel sind nach Angaben der Börse nicht abgeflossen.
Nordkorea gilt als Hauptverdächtiger: Mehrere Blockchain-Analysefirmen sehen mit hoher Wahrscheinlichkeit TraderTraitor hinter dem Angriff, jene Einheit der Lazarus Group, die 2025 auch Bybit bestohlen hat. Binance und die Behörden haben noch niemanden als Urheber benannt.
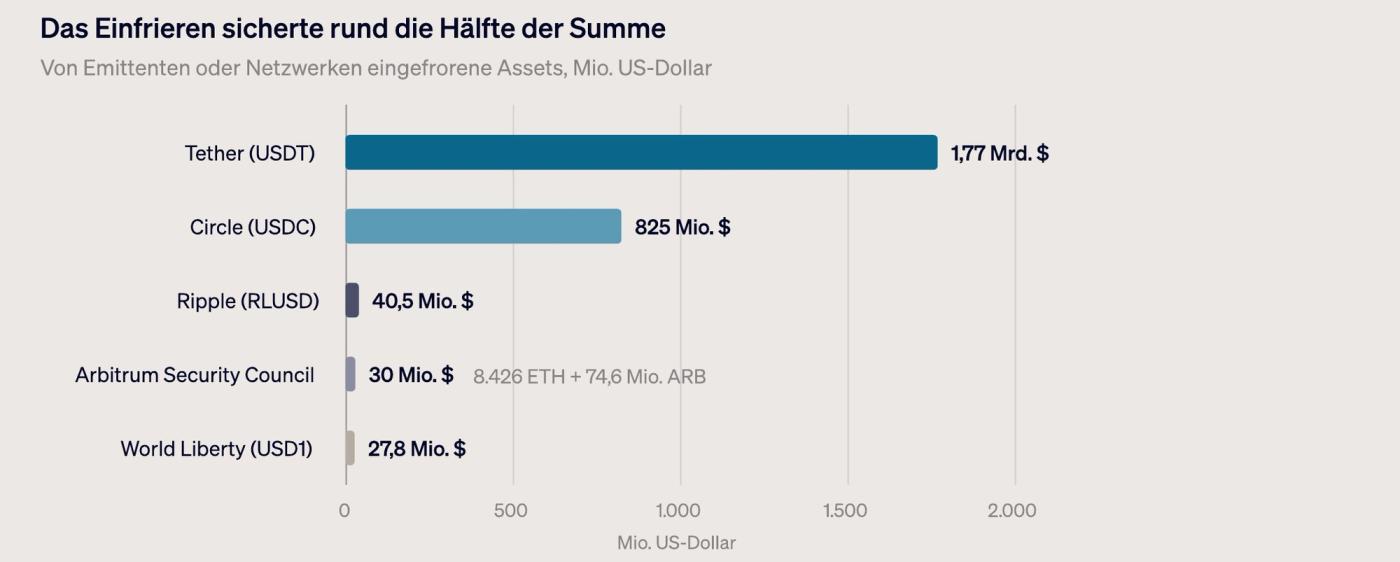
Die Stablecoin-Emittenten wirkten als Notbremse: Rund die Hälfte der Summe, etwa 3 Mrd. US-Dollar, war binnen Stunden eingefroren. Entkommen ist der Teil, den kein Emittent einfrieren kann: ETH und native BTC.
Ob die Kundengelder gedeckt sind, muss sich erst zeigen: Binance will die Verluste aus dem SAFU-Fonds und aus Eigenmitteln ausgleichen. Der nächste Stichtag für den Proof of Reserves ist der 1. November.
Die Folgen für den Markt halten sich bislang in Grenzen: BNB traf es am stärksten. BTC und ETH gaben mit der allgemeinen Risikoscheu nach und holten einen Teil der Verluste wieder auf.
Die eigentliche Lehre betrifft die Verwahrung: Zu erwarten ist ein schnellerer Wechsel zu getrennter Verwahrung, zur Abwicklung außerhalb der Börse und zu strengeren Kontrollen für Auszahlungen.
So lief der Binance-Hack ab: Zugriff auf das Signiersystem statt gestohlener Schlüssel
Nach den vorläufigen Ermittlungen von Binance kompromittierte der Angreifer den Laptop eines DevOps-Ingenieurs und gelangte darüber an einen Service-Container, der Auszahlungen einreichen konnte. Auf Ethereum nutzte er EIP-7702, eine Funktion, die mit dem Pectra-Upgrade im Mai 2025 eingeführt wurde. Damit delegierte er Binance 14, eine der größten Hot Wallets der Börse, an einen eigenen Sweeper-Contract. Ab diesem Moment leitete die Wallet jedes Asset und jede neue Einzahlung an den Angreifer weiter. Auf neun weiteren Blockchains flossen die Mittel über gewöhnlich signierte Überweisungen ab, die wie normale Auszahlungen aussahen. Wallets mit unterschiedlichen Schlüsseltypen lieferten binnen etwa 30 Minuten gültige Signaturen. Das spricht dafür, dass der Angreifer Signaturen direkt beim Signiersystem von Binance anfordern konnte.
Eine offizielle Zuordnung gibt es noch nicht. TRM Labs und Chainalysis sehen Nordkorea mit hoher Wahrscheinlichkeit hinter dem Angriff, und die Indizien passen zum Muster früherer Operationen: kleine Beträge über Tornado Cash, lange Vorbereitung und vorab signierte Freigaben, die in einem Zug ausgeführt werden. Das Jahr 2026 zählt bereits mehr als 320 Hacks, etwa das 1,5-Fache des bisherigen Höchststands von rund 216 im Jahr 2024.
Der Binance-Hack übertrifft den bisherigen Rekord, den Bybit-Diebstahl von 2025, um mehr als das Vierfache. Quellen: TRM Labs, Chainalysis, Fortune, Business Standard, CoinDesk; Teroxx Research.
Stablecoin-Sperren hielten rund die Hälfte des Schadens auf
Dass der Nettoschaden weit unter der ersten Zahl liegt, ist vor allem dem Tempo der Stablecoin-Emittenten zu verdanken. Tether fror um 21:01 UTC 971 Mio. USDT ein, weniger als 40 Minuten nachdem Binance 14 geleert worden war, und erhöhte die Summe später auf mehr als 1,5 Mrd. Drei Minuten danach folgte Circle mit 823 Mio. USDC. Ripple, World Liberty Financial, First Digital und der Security Council von Arbitrum sperrten weitere Mittel. Binance meldet inzwischen rund 3 Mrd. US-Dollar als eingefroren.
Der Angreifer hatte damit gerechnet. Binnen Minuten tauschte er einfrierbare Stablecoins in ETH, zu einem impliziten Preis von fast 2.650 US-Dollar je ETH bei einem Marktpreis von rund 2.300 US-Dollar, und hinterlegte USDT bei Aave, um sich ETH zu leihen. Nach letztem Stand hält er mehr als 420.000 ETH und 18.270 BTC, zusammen rund 2,4 Mrd. US-Dollar. Der Fall zeigt auch, wie viel Ermessen bei wenigen Emittenten liegt. Mehr dazu in unserem Bericht Stablecoins zur Jahresmitte 2026.
Sperren durch Emittenten und Netzwerke sicherten rund die Hälfte der Summe. Quelle: TRM Labs, Summen per 30. Oktober, 00:30 UTC (rund 2,7 Mrd. US-Dollar); Binance meldet rund 3 Mrd. US-Dollar einschließlich späterer Sperren.
Die Reaktion der Märkte: BNB traf es am stärksten, ETH trägt das Angebotsrisiko
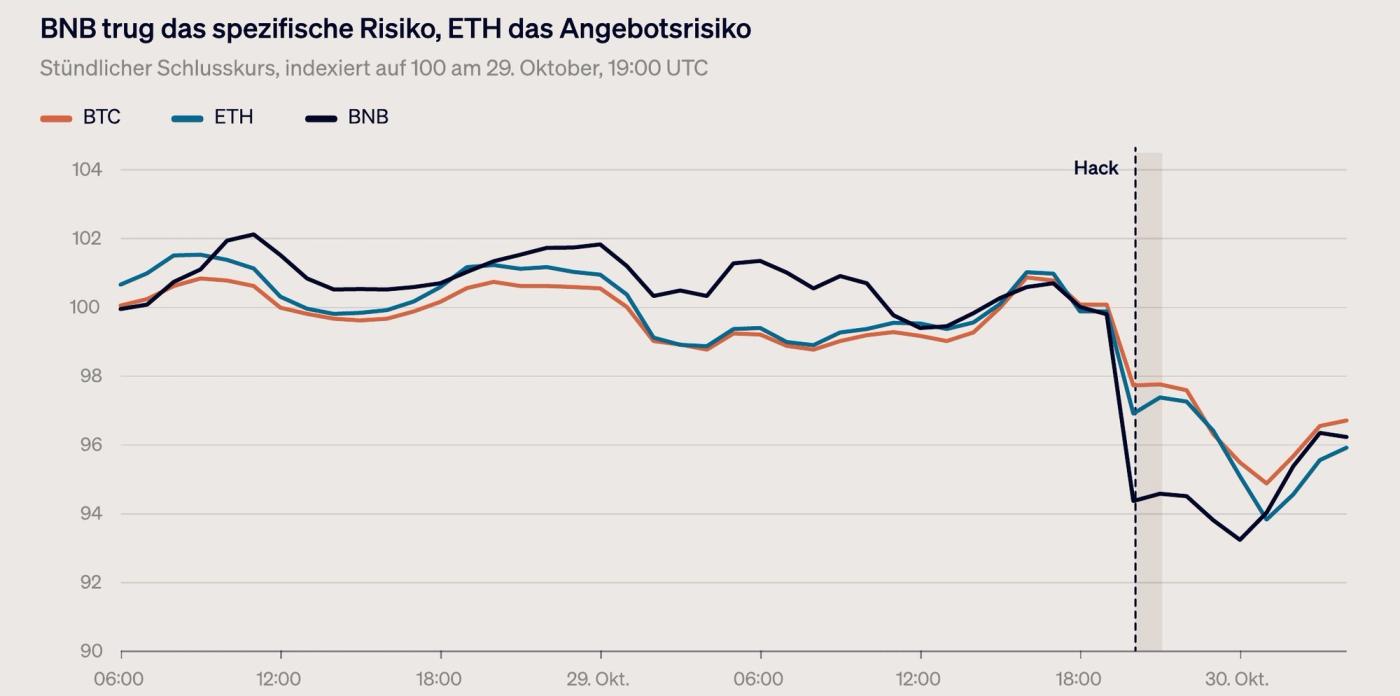
Bislang fiel die Reaktion heftig, aber geordnet aus. BNB rutschte von rund 744 US-Dollar auf ein Tagestief von 683 US-Dollar ab, ein Minus von etwa 8 %, und notiert inzwischen wieder bei rund 716 US-Dollar. BTC fiel von rund 80.800 auf unter 76.500 US-Dollar, ETH von 2.334 auf 2.173 US-Dollar. Beide holten einen Teil der Verluste wieder auf. Die Liquidationen am Gesamtmarkt summierten sich auf rund 1,5 Mrd. US-Dollar, überwiegend bei Long-Positionen. ETH entwickelte sich nach dem ersten Schock schwächer als BTC. Der Markt preist offenbar das mögliche Angebot aus den Wallets des Angreifers ein.
BNB trug das spezifische Risiko, ETH das Angebotsrisiko. Stündlicher Schlusskurs, indexiert auf 100 am 29. Oktober, 19:00 UTC. Quelle: CoinMarketCap; Teroxx Research.
Die Reserven von Binance und der Stichtag 1. November
Binance hat zugesagt, alle Verluste aus dem SAFU-Fonds, dem Notfallfonds von rund 1 Mrd. US-Dollar, und aus Eigenmitteln zu decken. Der geschätzte Abfluss entspricht etwa 4,4 % der rund 145 Mrd. US-Dollar, die vor dem Vorfall in öffentlichen, Binance zugeordneten Wallets lagen. Die geleerten Wallets sind dieselben, die Binance in seinem monatlichen Proof of Reserves ausweist. Eine statische Rechnung mit den Reservedaten vom 1. Oktober ergibt eine ETH-Deckung von etwa 94,6 %. Gemessen ist diese Quote nach dem Vorfall nicht. Über das Vertrauen entscheiden in den kommenden Tagen vier Prüfsteine: ein geordneter Neustart der Auszahlungen, der Proof of Reserves zum 1. November, die technische Analyse des Vorfalls und mögliche Nachkäufe zur Auffüllung der Reserven.
Was der Binance-Hack für die Geldanlage bedeutet
Nach heutigem Erkenntnisstand ist weder eine Zahlungsunfähigkeit von Binance noch eine systemische Störung der Märkte belegt. Nachwirken wird der Fall weniger bei den Kursen als in der Frage, wie Anlegerinnen und Anleger ihre Assets halten: getrennte Verwahrung, Abwicklung außerhalb der Börse, anlassbezogene Reservenachweise und strengere Kontrollen für Hot Wallets. Die Aufsicht, auch unter MiCA, dürfte sich stärker auf operative Widerstandsfähigkeit und IKT-Risiken konzentrieren. Welche rechtlichen Grenzen jedes Mandat klären sollte, zeigt unser MiCA-Bericht.
Der vollständige Bericht umfasst 19 Seiten. Er enthält außerdem die Chronologie der Nacht, die sechs Ausstiegswege über DeFi, die Reaktionen aus der Branche, die mögliche Rolle von KI und drei Szenarien für die kommenden zwei bis vier Wochen. Den Blick auf die Märkte liefern unsere aktuellen wöchentlichen Marktnachrichten. Dieser Bericht dient ausschließlich der Information und ist keine Anlageberatung.